GitHub, Zararlı Paketleri Kurulumdan Önce Engellemek İçin npm Güvenlik Duvarı Başlattı
GitHub, şüpheli npm paketlerinin kurulum sırasında engellenmesi için yeni bir paket güvenlik duvarıyı önizleme olarak tanıttığını duyurdu. "Güvenlik…
 bekir
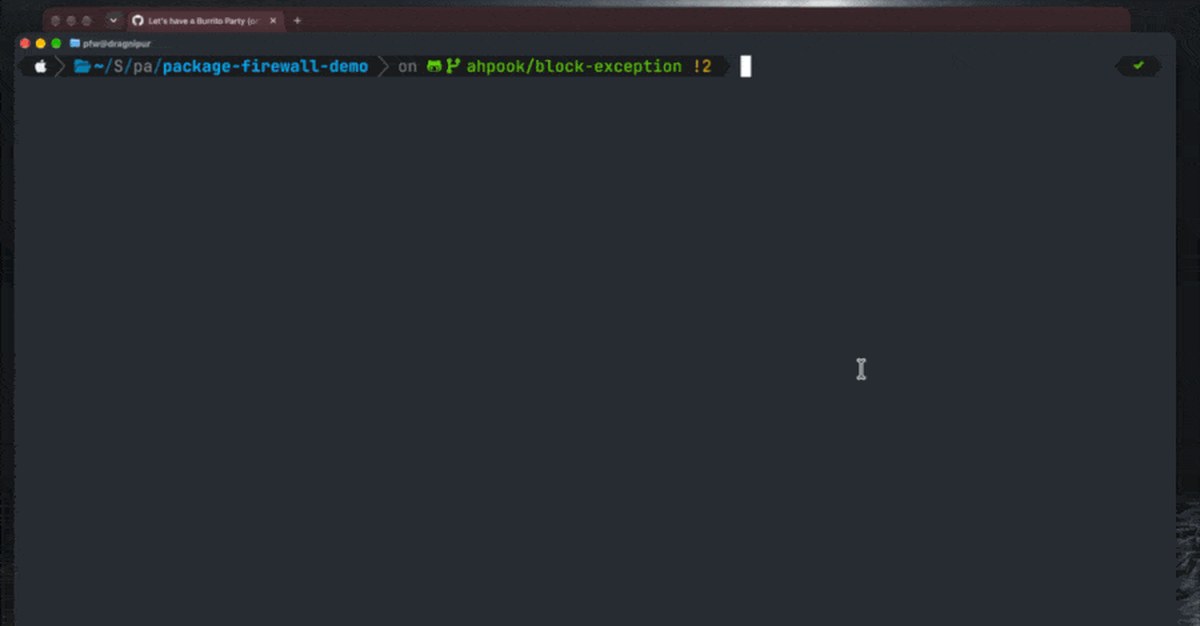
GitHub, şüpheli npm paketlerinin kurulum sırasında engellenmesi için yeni bir paket güvenlik duvarıyı önizleme olarak tanıttığını duyurdu.
“Güvenlik duvarı, kurulum sırasında bir politika kapısı olarak hareket ederek hem meta veri isteklerini hem de paket indirmelerini kötü amaçlı faaliyet belirtileri açısından inceler,” dedi GitHub.
Sadece npm paketlerini şu anda destekleyen özellik, veri yerleşimli GitHub Enterprise Cloud dahil olmak üzere tüm GitHub Enterprise Cloud müşterileri için halka açık önizlemede kullanılabilir.
Microsoft’un iştirakiye göre, güvenlik duvarı, paketler kurulurken sistemleri zayıflatan kötü amaçlı saldırıları caydırmak için uç noktalar veya iç kayıtlar ile yukarı paket depoları arasına yerleştiriliyor.
Bu durum, kullanıcıları özellikle yapay zeka (AI) ajanlarının ve CI koşucularının bir görevi tamamlamak veya açık izinleri olmadan bir derleme için bağımlılıkları otomatik olarak kurmaları durumunda ciddi güvenlik riskleriyle karşı karşıya bırakabilir.
Fikir, kodlama ajanları ve CI/CD hostları gibi uç noktaların, halka açık paket kayıtlarına doğrudan yönlendirmek yerine istekleri için güvenlik duvarını kullanmasıdır. Güvenlik duvarı ardından paket indirmelerini en az paket yaşı ve kötü amaçlı yazılım uyarıları gibi politika kontrolleriyle karşılaştırır ve bu politikalara uymayan indirmeleri engeller.
Güvenlik duvarını kullanmak için yöneticilerin aşağıda listelenenler gibi politika kontrollerini yapılandırması gerekmektedir –
- Aktif zararlı yazılımlara dair uyarılar için GitHub Danışmanlık Veri Tabanı’na başvurarak bilinen zararlı yazılımları engelleme
- İstenen paket sürümünü etkileyen açıklar için GitHub Danışmanlık Veri Tabansı’na başvurarak, açıkların ciddiyetine göre paketleri engelleme. Kontrol, bir kurulumu engelleme seviyesi olarak varsayılan olarak yalnızca “Kritik” olarak ayarlanır; ancak kullanıcılar “Yüksek veya üzeri”, “Orta veya üzeri” ya da “Herhangi bir ciddiyet” seçeneğini seçebilir.
- İstenen paket sürümünün attestation’larını önceki sürümlerin attestation’larıyla karşılaştırarak ve istenen sürüm bir SLSA attestation’ına sahip değilse indirmeyi durdurarak attestation geri dönüşlerini engelleme
- Paketin preinstall veya postinstall hook’ları kullanarak çalışan, hassas verileri çalmak için kötüye kullanılabilecek yeni eklenen script’leri son zamanlarda ekleyip eklemediğini kontrol ederek yeni tanıtılan kurulum script’lerini engelleme
Yapılandırılmış minimum yaştan daha yeni olan sürümlerin kurulmasını engelleyen bir soğuma dönemi (cooldown) temelinde paketleri engelleme. Değer 1 ile 365 gün arasında değişebilir. Varsayılan değer 1 gündür. Kullanıcılar bunu 0 olarak ayarlayarak devre dışı bırakabilir.
Firewall tarafından hatalı bir şekilde engellenen bir pakete erişim gerektiren kullanıcılar, kurumsal yöneticilerin ve güvenlik yöneticilerinin onaylayabileceği bir istisna talebi gönderebilir.
Gelişme, 12 Kasım 2026’da yayımlanması planlanan Rust 1.100’ün, güvenlik tarayıcılarının ve bakımıcıların zararlı crate yayımlamalarını kullanıcılar tarafından kurulmadan veya kullanılmadan önce işaretleme ve engelleme için zaman tanıyan yapılandırılabilir bir minimum yayımlama yaşı desteği eklemeye hazırlanmasıyla birlikte geldi.
Değer, “cargo/config.toml” içindeki “global-min-publish-age” seçeneği aracılığıyla tanımlanır ve kullanıcıların minimum yayımlama yaşını gün veya hafta olarak belirtmesine olanak tanır. Belirtilmediğinde, bu pencere içinde yayımlanan yayımlamaları atlamak için varsayılan olarak yedi günlük bir bekleme dönemi uygulanır.
Geçen yıl boyunca, benzer bekleme süreleri, yeni yayınlanan ve incelenmemiş bir sürümün derlemeye anında dahil olma ihtimalini azaltarak yazılım tedarik zinciri güvenliğini güçlendirmenin bir yolu olarak npm, Python, Microsoft Visual Studio Code, Ruby, Bun, pnpm ve Yarn gibi açık kaynak ekosistemlerinde uygulandı.
Soğuma süreleri, kötü niyetli bir aktörün bir bakıcı hesabının kontrolünü ele geçirdikten sonra popüler bir paketin zehirlenmiş bir sürümünü yayınladığı saldırılarda sürtünme ekleyip saldırıları yavaşlatarak, manuel veya otomatik kurulumlar yoluyla hızlı yayılımı önlemeye yardımcı olur.
“Karşılıklı ödün, geliştiriciler istisna yapmadıkça meşru düzeltmelerin de beklemek zorunda olmasıdır,” dedi Socket. “Kötü niyetli kod da yaşlandıkça büyüleli biçimde zararsız hale gelmez. Tespitten kaçan bir sürüm, soğuma süresini basitçe geride bırakabilir. Değer, bir sonraki bağımlılık güncellemesi saldırıyı daha ileri taşımadan önce araştırmacılara, bakıcılara ve kayıtlara eylem için zaman kazandırmaktadır.”

[…] Çekebilir: GitHub, Zararlı Paketleri Kurulumdan Önce Engellemek İçin npm Güvenlik Duvarı Başlattı → Kaynak: Thediplomat ↗ […]