VOLTA Infostealer: Claude, Gemini ve Kimi AI ile Kurbanları Finansal Değerine Göre Sıralıyor
Siber güvenlik araştırmacıları, çalınan veriyi para birimine dönüştürme değeri açısından sıralayan yeni bir Windows bilgilenme amaçlı zararlı phầnığı…
 bekir
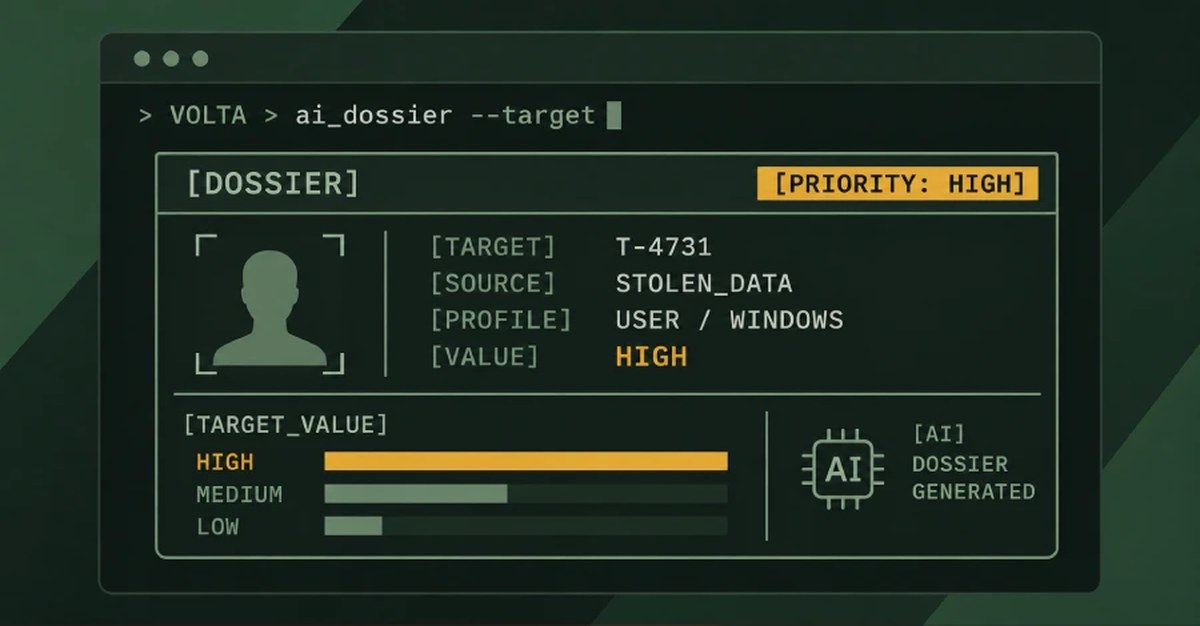
Siber güvenlik araştırmacıları, çalınan veriyi para birimine dönüştürme değeri açısından sıralayan yeni bir Windows bilgilenme amaçlı zararlı phầnığı olan VOLTA-AUTODOXER (diğer adıyla VOLTA)’yı tespit etti; bu amaçla büyük dil modeli (LLM) kullanıyor.
Diğer tipik hırsızlık aileleri gibi, VOLTA da Chromium tabanlı web tarayıcılarından parolaları ve çerezleri; Outlook profillerinden ve Slack çalışma alanlarından verileri; ödeme kartlarını; kripto cüzdan tohum ifadelerini; Discord, Telegram, Steam ve Roblox oturumlarını; Microsoft OAuth belirtecini; SSH ve bulut sağlayıcı anahtarlarını; Wi-Fi profillerini ve ekran görüntülerini toplama yeteneğine sahip.
“VOLTA, makinenin arkasındaki kişi hakkında yapılandırılmış bir kanıt paketi oluşturuyor,” Cisco Talos araştırmacısı Ryan Fetterman, “Bu paket konum bilgisi ve ev adresini, işvereni ve işveren alan adını, tahmini doğum yılını, kartın son 4 rakamını, Slack çalışma alanlarını, belge yazarlığı meta verilerini, iPhone yedekleme göstergelerini ve canlı bir Roblox hesabı değerlemesini içeriyor.”
Bu bilgilerin daha değerli hale getirilmesi için zararlı, ev adresini doğrulamak amacıyla Gmail hesabında Amazon, DoorDash, Uber Eats, Grubhub, Walmart ve PayPal ile ilgili e-postaları ayıklayarak makbuzları arıyor ve çalıntı oturum erişimini kullanıyor.
Gerekli bilgiler toplandıktan sonra paket serileştiriliyor ve OpenRouter adı verilen birleşik bir LLM API kapısı ve yönlendirme hizmeti ile bir sistem promptu kullanılarak yapay zeka (AI) sistemi üzerinden analiz için yönlendiriliyor. İstekler varsayılan olarak Anthropic’in Claude Opus 4.6’ya yapılıyor; başarısız olması durumunda ise Moonshot AI’nın Kimi K2’si ve Google’ın Gemini 2.5 Flash’ına dönüştürülüyor.
“VOLTA, çok modellili bir mimari kullanarak, bir modelin reddetmesi durumunda dayanıklı biçimde geriye dönüyor; her yanıtı ‘I can’t’ veya ‘I’m not able’ gibi ifadeler açısından kontrol ettikten sonra en fazla üç modelliden oluşan bir zincire aktarıyor,” Talos, açıkladı.
VOLTA, modeli “adli istihlat analisti” rolünü üstlenmeye yönlendiren 240 kelimelik bir sistem promptu içeriyor; bu çerçevede model, yapılandırılmış bir delil paketinden elde edilen verilere dayanarak bir hedef değerlendirmesi taslak hazırlamakla yükümlü. Prompttan bir satır şöyle okuyor: “Paket, gerçeklerin tek izin verilen kaynağıdır; eğitim bilgileriniz asla konu hakkında bir gerçek sağlamamalıdır.”
“Gereklı çıktı, değerlerin monetizasyonlarına göre düşük/orta/yüksek seviye sıralamasıyla listelendiği ‘NE KADAR DEĞERLERİNDE’ başlıklı bir bölüm ve mağdurun güvenlik durumu ile parola hijyeninin değerlendirildiği ‘GÜVENLİK ÖNLEMLERİ’ başlıklı bir bölüm içeriyor,” Talos açıkladı.
“Model, operatörün triyaj analizidir; ham bir kimlik bilgisi günlüğünü, mağdurun ve monetizasyon yapılabilir varlıklarının önceliklendirilmiş ve atıfla desteklenmiş bir dosyasına dönüştürüyor.”
Veri sızdırma işlemi Telegram üzerinden üç farklı aşamada gerçekleşiyor –
- Stealer çalışır çalışmaz, tarayıcı parolaları, çerezler, ödeme kartları, kripto cüzdanları; Discord, Steam ve Roblox jetonları; Wi-Fi paroları ve ekran görüntülerini içeren bilgiler
- AI çağrısından sonra, yakalanan verileri ve LLM analizinin sonuçlarını içeriyor
- Canlı zenginleştirme adımından sonra, Gmail makbuzlarını ve sipariş geçmişini içeriyor
Buna ek olarak VOLTA, derleme aşamasında doldurulan altı slot içeren bir şablon kullanıyor. Bunlar veri sızdırma için kullanılan Telegram kanalı, API anahtarları ve diğer ayarlar yer alıyor.
Bu yaklaşım, kötü amaçlı yazılım yapıcısının muhtemelen ya potansiyel müşterilere bir builder kit (yapıcı seti) reklamını yapıyor ya da her sipariş için özel bir ikili derlemek üzere kendi kontrolü altındaki özel bir araç olarak işletiyor olması gerektiğini gösteriyor.
“Eğer VOLTA gerçekten yaygınlaşmış bir kötü amaçlı yazılımsa, o zaman AI dosyası yeteneği, yapıcının kendi operasyonları için icat ettiği bir şey değil,” Talos dedi. “Kendine özgü bir özellik olup, herhangi bir gelişmişlik seviyesindeki müşterinin bunu mağdurlara yöneltip Telegram gelen kutusuna sıralanmış hedef değerlendirmeleri almaya başlamasını sağlayan bir özellik.”
“VOLTA, tek bir amaca hizmet eden olgun bir stealer: son aşamaya eklenen bir AI katmanı, operatörün analitik işini üstlenmek için. Buradaki AI iyileştirmesinin ekseni hız veya ölçek değil, emek yerini değiştirme.”
Bu açıklama, düşmanca benimsenen üretken yapay zekanın (diğer adıyla GenAI) hızla yeni normal haline geldiği bir dönemde geldi; tehdit aktörleri bu teknolojiyi özel araçlar geliştirmek veya değerli verileri bulmak için iş akışlarına dahil ederek saldırılarının başarısına ulaşma olasılığını artırıyor.
“GenAI teknolojileri, sınıflandırma veya içerik arama amaçlarıyla devasa veri miktarlarını inceleme konusunda da oldukça uygun. Bir saldırgan mağdanın sistemine erişim sağladıktan sonra, GenAI ile mağdanın sistemine erişimi olan tüm materyaller aranabilir ve saldırının bir sonraki aşamasında hırsızlık veya şifreleme için en değerli veya en hassas veri bulunabilir,” dedi Zscaler ThreatLabz.
Bir fidye yazılımı aktörü, bu yöntemi ihlal edilen ağdan en hassas verileri tespit edip edinmek için kullanabilir ve böylece mağdanın para ödeme olasılığını en üst düzeye çıkarabilir.
D geçen hafta Talos, saldıranlara uzaktan erişim, kimlik hırsızlığı, tuş kaydı, savunma atlama, gözetleme ve fidye yazılımı yetenekleri sağlayan ve ihlal edilen oturum içinde çalınan verileri yapay zeka analizi için göndermek üzere bir OpenAI istemcisini entegre eden NIK C2 adlı AI destekli bir çerçeve de detaylandırdı.
Go tabanlı bir Windows uzaktan erişim aracı olan NIK C2, ihlal edilen ana makinalar üzerinde kalıcı kontrol sağlar ve çeşitli veri kümelerini toplamak için bir komut-kontrol (C2) sunucusu tarafından gönderilen 52’den fazla komutu destekler.
OpenAI entegrasyonunun dikkat çeken yanı, tehdit aktörünün yapay zeka tabanlı analizi gerçekleştirmek için mağdanın kendi OpenAI API anahtarını kötüye kullanabilmesi. Özellikle yerleştirilen kod, aktörün bir API anahtarı sağladığını kontrol eder. Böyle bir anahtar yoksa, mağdanın ortam değişkenlerini “OPENAI_API_KEY” dizisi için tarama yapar ve onu kullanır.
Bu, kötü niyetli aktörlerin başka bir tarafın yapay zeka modeline erişimi çalarak kendi operasyonlarını yürüttüğü – bu durumda mağdura karşı – ve hesaplanan işlem gücünü ise meşru sahibinin ödediği bir LLMjacking biçimidir. Ayrıca saldırganın istekleri yapan kişiyi gizleyerek tespit edilmeden kaçmasına da olanak tanır.
“Bu geri dönüş, API anahtarı çözümlemesi için bir yedek mekanizma değildir. Önemli operasyonel sonuçları olan bilinçli bir tasarımdır,” dedi Talos. “Mağdur makinesinde bir OpenAI hesabı yapılandırmışsa, o hesabın API anahtarı aktörün yapay zeka çıkarımını finanse etmek için kullanılacaktır.”
“NIK C2, toplama ve sömürmeyi tek bir kesintis oturumda birleştirerek düşmanın geleneksel taktiklerini dönüştürüyor ve fiilen, savunmacılara tarihsel olarak kritik tespit pencereleri sağlayan çevrimdışı işleme gecikmelerini ortadan kaldırıyor,” dedi Talos.

[…] […]