Microsoft Teams Üzerinden IT Desteği Görünüp AD CS İstismar Edilen Saldırganlar Şirket Verilerini Çalıyor
Microsoft Teams üzerinde IT destek personeli gibi görünen saldırganlar, çalışanları bilgisayarlarının uzaktan kontrolünü vermeye ikna etti. Ardından, bir…
 bekir
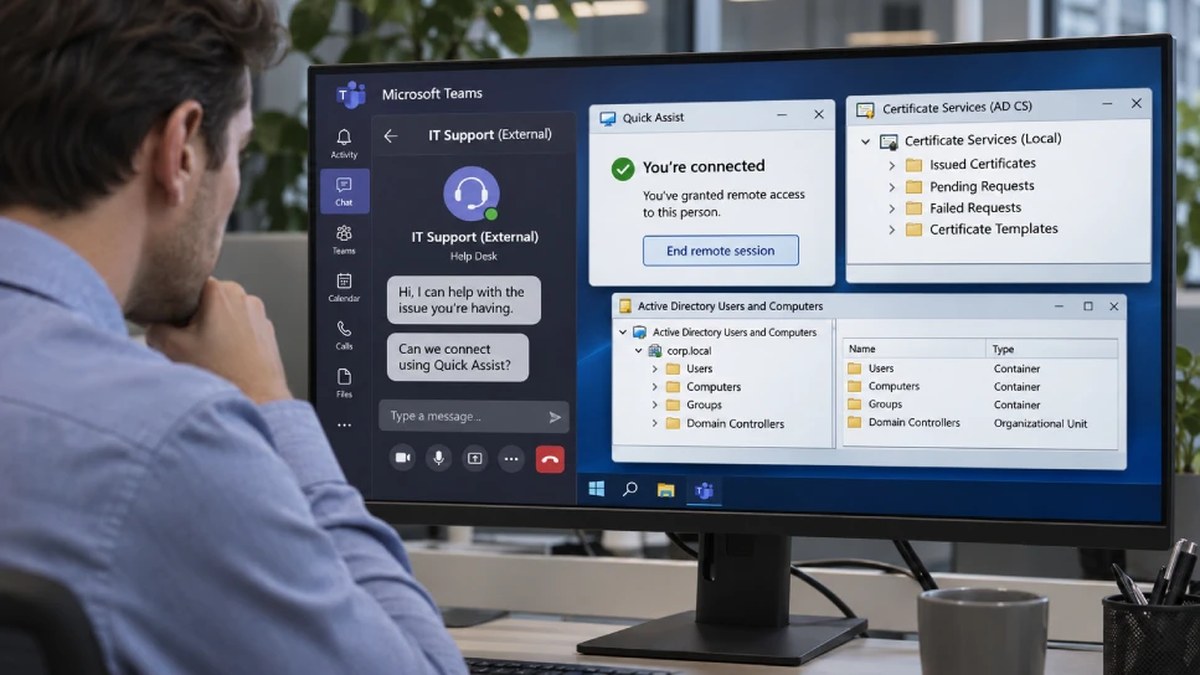
Microsoft Teams üzerinde IT destek personeli gibi görünen saldırganlar, çalışanları bilgisayarlarının uzaktan kontrolünü vermeye ikna etti. Ardından, bir alan denetleyicisi dahil ayrıcalıklı hesaplar için giriş sertifikaları edinmek amacıyla güvensiz Active Directory Sertifik Hizmetleri (AD CS) ayarlarını kullandı.
Microsoft, bir raporda, iki böyle girişin araştırıldığını ve bunlardan birinde şirket verilerinin harici bir sunucuya kopyalandığını belirtti.
Saldırganlar, Teams’in kendisinde hiçbir açığı sömürmedi. Sosyal mühendisliğe ve güvensiz şekilde yapılandırılmış AD CS’e güvendi ve Microsoft, bu faaliyeti bilinen herhangi bir grupla ilişkilendirmedi.
Saldırıların Başlangıcı
Her iki giriş de aynı şekilde başladı, Microsoft söyledi. Saldırganlar, teması tanıdık kılmak için destek temalı isimlerle kiracıların dışında çalışarak çalışanlara Teams üzerinden mesaj gönderdi ve telefon etti.
Her kullanıcıyı, Windows’a yerleşik bir uzaktan yardım aracı olan Quick Assist’i açmaya ve bağlantı kodunu kendilerine okumaya ikna etti. Bu, saldırgana istasyon üzerinde doğrudan, müdahaleci bir kontrol sağladı.
Buradan saldırgan, İndirilenler klasörüne bir arşiv bıraktı, bunu Windows güncellemesini andıran yeni bir klasöre çıkardı ve içeriğini taşınabilir Python, Bun veya Java çalıştırıcısıyla çalıştırdı. Dosya adları yalnızca zayıf bir işaretti, çünkü bir kopya gerçek çalıştırıcının sürüm bilgilerini taşırken yeniden adlandırıldı.
Bir Sertifikalı Saldırganın Ne Kazandığı
AD CS, kullanıcıların ve bilgisayarların giriş yaptıklarında sunduğu sertifikaları veren Windows rolüdür. Kötü yapılandırılmış bir şablonlardan alınan bir sertifika, onu elinde bulunduranın, adını taşıyan hesap olarak giriş yapmasını sağlar.
Microsoft, böyle bir sertifikanın, hesabın sıfırlandıktan veya ilk makinenin silinmesinden sonra da çalışmaya devam ettiğini, dolayısıyla bu adımların saldırganın erişimini sonlandırmadığını söyledi.
Vaka 1: Ayrıcalıklı Sertifikalar ve Kapsama Alma Açığı
İlk girişimde saldırganlar, ESC1 olarak bilinen bir zayıflığa sahip bir sertifika şablonu buldu. Bu tür bir şablonla istek sahibi, sertifikanın temsil edeceği hesabı belirtebilir, böylece düşük ayrıcalıklı bir kullanıcı ayrıcalıklı bir hesabı temsil eden bir tane isteyebilir.
İlk dalgada üç kullanıcı ve bir iş istasyonu hedef alındı ve üç yüksek ayrıcalıklı hesap için sertifika üretildi. Microsoft Defender’ın otomatik saldırı kesintisi bu kimlikleri kesintiye uğratıp aktif oturumları kapattı. Ancak bir ayrıcalıklı hesap otomatik yanıttan hariç tutulduğu için kullanılabilirliğini korudu.
Yaklaşık 90 dakika sonra 16 kullanıcı ve bir iş istasyonunu hedef alan daha büyük bir dalga geldi ve 8 ayrıcalıklı hesap için daha fazla sertifika üretildi. Microsoft, SMB üzerinden dosyalara erişim veya giriş denemelerinin 1.000’den fazlasının engellendiğini söyledi.
Sertifikayı elde eder elde etmez saldırgan bir etken denetleyiciye giriş yaptı ve Active Directory’den parola verilerini kopyalamaya yarayan bir araç olan DCSync’i çalıştırdı. İşlem, kısıtlamanın devreye girdiği anda başlamıştı ve kopyalanabilecek miktarı sınırladı. Microsoft saldırganın ne kadar kimlik verisi ele geçirdiğini belirtmedi.
İçeride tutulmayan hesap açılış noktasıydı. Sdırgan bunu kullanmaya devam etti, bir dosya sunucusuna ulaştı ve verileri bir paylaşımdan dışarıda bir SFTP sunucusuna taşımak için adlandırılmış bir Rclone kopyasını çalıştırdı. Microsoft ne kadar verinin ele geçirildiğini belirtmedi.
Görsel Kaynak: The Hacker News
Olay, Microsoft’un sözleriyle, “kısmi kimlik kısıtlamanın saldırı faaliyetini azaltabileceğini ancak yine de kullanılabilir bir ayrıcalıklı rotayı koruyabileceğini” gösteriyor.
Olay 2: Etken Denetleyici için Bir Sertifika
İkinji girişim aynı şekilde başladı ancak o zayıflığa sahip şablon bulunmadığı için farklı bir yöne evrildi. Sdırgan bunun yerine bir etken denetleyiciyi kendisinin kontrol ettiği bir makinede kimlik doğrulaması yapmaya zorlamak için PetitPotam olarak bilinen bir teknik kullandı.
Bu NTLM oturum açması, şifre gerekmeden kullanılan ESC8 olarak bilinen bir kötüye kullanım yoluyla AD CS web kayıt sayfasına aktarıldı. Saldırgan, aktarılan oturum açmayı etki alanı denetleyicisinin kendisi için bir sertifika talep etmek için kullandı. Bu sertifika ve Kerberos (PKINIT) ile saldırgan, etki alanı denetleyicisi için bir bilet veren bilet (TGT) elde etti ve tek seferlik bir aktarma oturum açmasını kalıcı bir kimliğe dönüştürdü.
Bu noktada yanıt durdu. Savunmacı ESC8 uyarılarını yükseltti, müşteri iş istasyonunu yalıtım altına aldı ve Microsoft’tan gelen ek aktivite olmadığını belirtti.
İki olay arasındaki fark, olayı kontrol altına almaya bağlıydı. İlk olayda otomatik kesinti saldırının çoğunu engelledi, ancak hariç tutulan hesap açık kaldı. İkinci olayda ise tek bir iş istasyonunu yalıtım altına almak saldırıyı durdurdu.
Savunmacılar Ne Yapabilir
Hiçbir yama yok, çünkü burada yazılım açıklığından söz edilmiyordu. Microsoft’un önerileri yapılandırma ve müdahale üzerine kurulu.
- Personelin, ekran paylaşmadan veya uzaktan kontrolü devretmeden önce herhangi bir beklenmedik destek talebini bilinen bir iç kanal üzerinden teyit etmesini sağlayın. Dış Teams kiracılarının çalışanlara erişimini sınırlayın ve yalnızca onaylı uzaktan destek araçlarına izin verin.
- Talep edenin hesabı belirtebilmesini sağlayan ya da çok sayıda kullanıcının kayıt olabilmesini sağlayan oturum açma sertifika şablonlarını gözden geçirin ve gerekli olmayan kayıt haklarını kaldırın.
- Web kayıt uç noktalarında HTTPS gerektirin ve Kimlik Doğrulama için Geniş Koruma (EPA)’yı açın, mümkünse NTLM’yi burada kapatın. Microsoft’un KB5005413 bunu kapsıyor ve Defender for Identity durum denetimleri ESC1 ve ESC8’e maruz kalan şablonları ve uç noktaları işaretliyor.
- Sertifika denetimini açın. Kötü bir sertifika verildiyse, onu iptal edin, ancak iptalin zaten verilmiş Kerberos biletlerini geçersiz kılmadığını unutmayın; aktif biletleri ayrı ayrı gözden geçirin.
- Otomatik kontrol altına alınmadan çıkarılan herhangi bir hesabı bilinçli bir karar olarak değerlendirin ve yerine manuel bir eylem atayın.
Ne Biliniyor ve Ne Bilinmiyor
Microsoft, sızmaları herhangi bir adlandırılmış gruba atfetmedi ve olayların gerçekleştiği tarihleri vermedi.
Yöntemler yeni değil. Araştırmacılar ESC1 ve ESC8 sertifika zayıflıklarını 2021’de adlandırdı ve PetitPotam zorlama hilesi aynı yıl ortaya çıkarıldı. Microsoft, Teams yardım masasından uzak erişime giriş yöntemini 2026’nın başlarında zaten belgelemişti.
Bu raporun katkısı, bu iki tekniğin gerçek ihlallerde birleşmesi ve hariç tutulan hesap konusundaki dersidir.
Daha yeni Windows, ESC8 aşamasına daha az maruz kalır. Microsoft, Windows Server 2025’te AD CS için EPA’yı varsayılan olarak açarken, Server 2022 ve 2019’da bunun manuel olarak etkinleştirilmesi gerekir.
Göstergeler ve Tespitler
Microsoft’un raporu, Teams, uç noktalar ve kimlik sinyalleri boyunca Defender uyarılarını ve kendi kendine “sorgulama için başlangıç noktaları” olarak nitelendirdiği, ancak tek başlarına kanıt olmayan dört gelişmiş avlanma sorgusunu listeler. Ayrıca ilk erişim betikleriyle ilişkilendirilen üç dosya özeti de yayımladı:
- SHA-256 85b6c424117494d3056e88689dbc94c75e9afdb187a339714043aec0da109f17 (JavaScript ilk erişim betiği)
- SHA-256 f326201269f1ee2f803ae435317507263bb6e0dbfdeb70bd1bb5446e2e46f001 (Python ilk erişim betiği)
- SHA-256 06c5c14f043aee3bcc5843b5f50909623d5c9a6239a7c1fba9cddad4111469e7 (Python ilk erişim betiği)

[…] Çekebilir: Microsoft Teams Üzerinden IT Desteği Görünüp AD CS İstismar Edilen Saldırganlar Şirket Veril… Kaynak: Techfundingnews ↗ […]