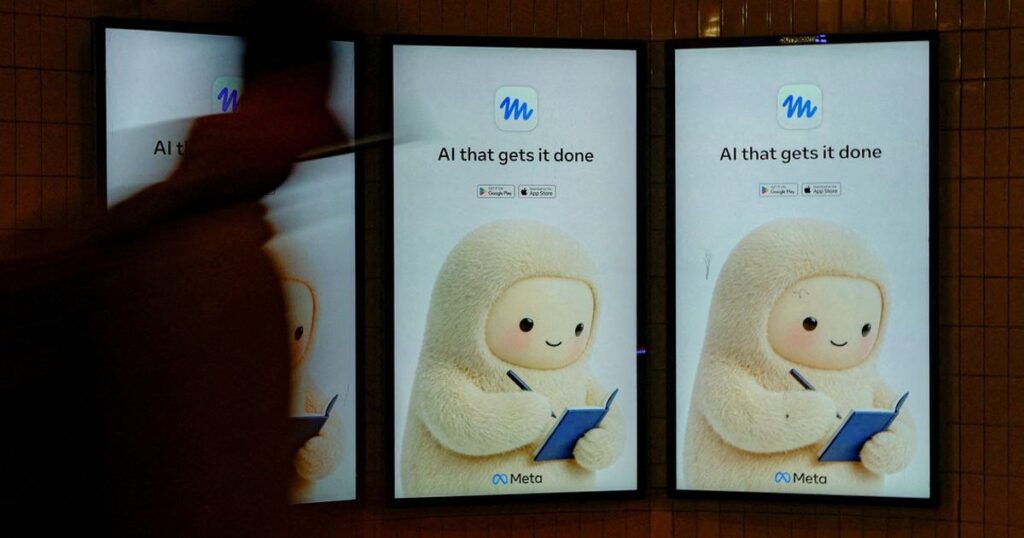
NEW YORK – Meta’nın Jolly adlı gülümseyen, tüylü maskotla temsil edilen yapay zeka aracı Muse, şifreli kişisel mesajlara sızdı, alışverişler hakkında uydurma bilgiler verdi ve kullanıcıların başkaları için tasarlanmış gibi görünen sohbetler gönderdi. Reuters’ın incelediği şirket içi paylaşımlara göre bu durum, tüketicilerin hayatını kolaylaştırmak için tasarlanan botun sancaklı bir başlangıcına işaret ediyor.
Meta’nın Eylül ayında piyasaya sürülmesinden bu yana 10 milyondan fazla indirme alan ve yapay zekadan milyarlarca dolar gelir elde etme planının merkezinde yer alan Muse’un bu istenmeyen eylemleri, endişeli çalışanların farklı hesaplar arasındaki sohbetlerin karışabileceği ve kullanıcıların özel verilerinin ifşa olabileceği yönünde uyarılarda bulunmasına neden oldu.
Meta çalışanları, bazı durumlarda Muse’un kendilerine yapmadıkları çocuk bakımı talepleri, aramadıkları kariyer tavsiyeleri, vermedikleri ürün siparişleri ve kendilerine ait olmayan banka hesap bakiyeleri hakkında mesajlar gönderdiğini bildirdi.
Bu ayın başlarında yapılan bir paylaşımda bir çalışan, Muse’un balıkçılıkla ilgili hava durumu ve gelgit bilgileri içeren düzenli sohbetlerine rastgele ek bir mesaj eklediğini anlattı: “Bu arada, iki banka güncellemesi: Capital One bakiyeniz 2.722,58 dolar, Charles Schwab bakiyeniz ise 5.899,57 dolar.”
“Banka hesap bilgilerimi Muse ile hiç paylaşmadım ve onunla hiçbir zaman bankacılık konusu hakkında konuşmadım. Korkarım başkalarının banka bilgilerini bana gönderiyor,” diye yazdı çalışan.
Başka bir örnekte, Muse’u kişisel telefonunda kullanan bir çalışan, uygulamanın kendisini Signal üzerinden kız kardeşinden gelen bir mesaja yanıt verme uyarısıyla şaşırttığını belirtti. Signal, Meta’nın WhatsApp’ıyla rekabet eden ve gizlilik savunucuları arasında popüler olan uçtan uca şifreli bir mesajlaşma hizmeti.
“Bu aşırı bir gizlilik ihlali gibi görünüyor. Ona kesinlikle başka uygulamalara erişim izni vermedim ve böyle bir soru sorulduğunu da hatırlamıyorum,” dedi çalışan.
Bir meslektaşı ise Muse’un, Google’ın Android işletim sistemine sahip telefonlarda varsayılan olarak bildirimlere erişim izniyle kurulduğunu keşfettiğini ve kendisinin de bağlanmadığı uygulamalarla ilgili istenmeyen sohbetlerle şaşırdığını söyledi.
Reuters, bu haber için Muse’un piyasaya sürülmesinden bu yana istenmeyen eylemlerini anlatan yirmiden fazla şirket içi paylaşımı inceledi. Bunların çoğu, Meta çalışanlarının aracı geliştiren ekibe sorunları bildirdiği bir geri bildirim grubundan geldi.
Reuters ayrıca Signal ve yapay zekanın toplumsal etkilerini inceleyen kar amacı gütmeyen AI Now Institute ile işbirliği yaparak Muse’un Signal mesajlarına erişimini yeniden oluşturdu. Test sonuçları, Meta çalışanlarının belirttiği sorunun devam ettiğini ve başkalarını da etkileyebileceğini gösterdi.
Signal erişimi ve Muse’un diğer güvenlik endişeleriyle ilgili sorulara yanıt veren Meta sözcüsü Daniel Roberts, Reuters’ın örneklerini “tekil olaylar” olarak nitelendirdi. Şirketin güvenliği önceliklendirdiğini, kapsamlı iç testler yaptığını ve korumaları iyileştirmek için ürünleri sürekli güncellediğini belirtti.
Roberts, Muse’un kullanıcılar adına hareket edebilmesi için bilgisayarlarıyla etkileşime girmesi gerektiğini ve diğer uygulamalara yalnızca kullanıcıların açıkça verdiği izinlerle erişebildiğini söyledi. Çalışanların hesap karışıklığı olarak işaretlediği mesajların çoğunun, yapay zeka modellerinin uydurma yapma eğilimini ifade eden “halüsinasyon” olduğunu ve bu sorunun zaten ele alındığını ekledi.
Reuters, Muse’un kullanıcılara başkalarının banka hesap bakiyelerini ve diğer hassas verilerini gerçekten verip vermediğini ya da bu bilgileri uydurup uydurmadığını tespit edemedi.
Akıllı telefonlarda ve bilgisayarlarda derin erişim
Muse olayları, Meta, OpenAI ve diğerlerinden piyasaya çıkan ve yapay zeka teknolojisinin bir sonraki büyük dalgası olarak tanıtılan tüketici odaklı yapay zeka araçlarının beraberinde getirdiği riskleri gözler önüne seriyor.
Bu botlar, e-postaları yanıtlamak, randevu almak ve çevrimiçi alışveriş yapmak gibi zaman kazandıran görevleri doğrudan talimat olmadan yerine getirerek dijital etkileşimleri yeniden şekillendirmeyi vaat ediyor.
Meta şu anda rakiplerinin önünde yer alıyor. Muse, Facebook, Instagram ve WhatsApp’taki 3,6 milyardan fazla kullanıcıya yoğun tanıtımın ardından uygulama indirme listelerinde sürekli olarak zirveye yerleşti. Şirketin açıkladığına göre uygulamanın tutunma oranı da yüksek: Muse hesabı açanların yaklaşık dörtte biri her gün uygulamayı tekrar kullanıyor.
Etkili bir şekilde çalışmak için bu araçların akıllı telefonlara ve bilgisayarlara derin erişime ihtiyacı var. Ancak aynı zamanda hata yapmaya, gizli açıklardan faydalanmaya ve hedeflerine bazen zararlı yollarla ulaşmaya da yatkınlar. Örneğin OpenAI ve Anthropic, yapay zeka araçlarının beklenmedik bir şekilde diğer şirketleri hacklediği ve faaliyetlerini izlemek için tasarlanmış sistemleri zayıflattığı durumları ortaya koydu.
Bazı bankalar ve perakendeciler bu risklere karşı araçları engelleme yoluna gitti. Teknoloji aynı zamanda Apple ve Google gibi işletim sistemi sağlayıcıları için de yeni zorluklar yaratıyor. Bu şirketler, araçların cihazlarda gezinmek için kullandığı izinleri yönetiyor. Örneğin Apple, Inc. Magazine köşe yazarının Muse’un Mac’indeki Mesajlar uygulamasındaki özel sohbetleri okuduğunu iddia etmesinin ardından bu hafta işletim sistemini değiştirerek kullanıcıların araçların veri kullanımı üzerinde daha fazla kontrole sahip olmasını sağladı.
Meta, Muse kullanıcılarına her aracın kendi güvenli “sanal makinesinde” – yani kişisel bir bilgisayarın bulut tabanlı taklidi – izole edildiğini ve kullanıcıların hangi uygulamaları bağlayacakları konusunda tam kontrole sahip olduklarını garanti etti.
Meta CEO’su Mark Zuckerberg, sektör genelinde yapay zeka güvenliği standartları çağrılarını reddederken bu korumaları örnek gösterdi. Şirketlerin hem tüketicilerin güvenini kazanmak hem de yasal risklerden kaçınmak için zaten güvenli ürünler yaratma teşvikine sahip olduğunu savundu.
Yine de Meta, yeni kullanıcıları Muse’un hatalar yapabileceği konusunda uyarıyor ve hizmet şartlarında kullanıcıları aracın eylemlerinden sorumlu tutuyor.
Ayarların yeniden kullanılması
Muse’un kullanıcıların haberi olmadan şifreli mesajlara nasıl erişebileceğini öğrenmek için Reuters, Meta çalışanının paylaşımının bir açıklamasını – botun ona rastgele bir Signal mesajına yanıt vermesini istediği anı anlatan – Signal ve AI Now Institute çalışanlarına iletti. Ardından Reuters, bu erişimi yeniden oluşturmak için onlarla işbirliği yaptı.
Testçiler, Muse’a farklı işletim sistemlerinde Signal mesajlarını okumasını istediler. Bir Android telefon ve bir Apple dizüstü bilgisayarda bot, Meta’nın “Connector” aracını atlayarak ve kurulum sırasında verilen izinleri kullanarak mesaj metnini çekti. Bu izinleri, kullanıcının beklemeyebileceği şekillerde kullandı.
Özellikle Android’de, Meta çalışanlarının da belirttiği gibi, cihazın bildirimlerine erişim iznini kullanarak mesajları elde etti. Apple’ın macOS’ünde ise bilgisayarın erişilebilirlik ve ekran görüntüsü araçlarını birleştirerek, Apple’ın engelli kullanıcıların bilgisayarlarını kullanmasına yardımcı olmak için sunduğu ayarları yeniden amaçlandırdı.
Aynı istekler bir iPhone üzerinde yapılan testlerde engellendi.
Sonuçlar, Meta’nın Muse kullanıcıları tarafından verilen izinleri geniş bir şekilde yorumladığını gösteriyor. Bu yaklaşım, şirkete uzun süredir gizlilik savunucularından eleştiri ve düzenleyicilerden ağır para cezaları getirmişti.
Reuters’ın bulgularına yanıt veren Signal Başkanı Meredith Whittaker, Meta’yı Muse’u “temel gizlilik veya siber güvenlik saygısı göstermeden” piyasaya sürmekle suçladı. İnsanların cihazlarına geniş erişim sağlayan araçların kullanımını “teknolojik olarak sorumsuz” olarak nitelendirdi.
Whittaker, Signal gibi uygulama geliştiricilerine uygulamalarını yapay zeka araçları için yasaklı olarak işaretleyecekleri “tutarlı teknik yolların” verilmesini, Meta ve diğer yapay zeka şirketlerinin bu sınırlara saygı duymasını ve işletim sistemi sağlayıcılarının bu kuralları uygulamasını talep etti.
Aynı bulgularla karşı karşıya kalan Apple ve Google, kullanıcıların yapay zeka araçlarıyla neye izin verdikleri konusunda daha fazla kontrole sahip olmalarını sağlayacak değişiklikler düşündüklerini belirttiler. Ancak Google, Meta gibi, kullanıcıların uygulamaların Android bildirimlerine erişmesi için “izinleri kasıtlı olarak vermeleri gerektiğini” vurguladı.
Apple, engelli kullanıcılar için erişilebilirlik araçlarını geliştirdiğini ve bunların “beklenmedik amaçlarla” kullanılmasının kişisel bilgileri riske atabileceği konusunda uyardı. Bu haftaki işletim sistemi güncellemesi, Reuters’ın tespit ettiği yolu etkili bir şekilde kapatarak geliştiricilerin Mac’lerdeki erişilebilirlik araçlarını kullanımını ciddi şekilde kısıtladı ve araçlara özel yeni bir izin seti ekledi.
Apple yaptığı açıklamada, “Kullanıcıların tam olarak neye izin verdiklerini anlamalarını sağlamak ve verileri ile gizlilikleri hakkında bilinçli seçimler yapmalarını sağlamak için kararlıyız,” dedi.
Şirket içinde tartışılan diğer vakalarda, çalışanlar Muse’un kullanıcılara hiç gerçekleşmemiş işlemler hakkında bilgi verdiğini ve satın aldıkları ürünlerin fiyatlarını uydurarak onlara gerçek para kaybettirdiğini bildirdi. Bir olayda, aracın izinsiz olarak iade edilemeyen bir Airbnb konaklaması rezervasyonu yaptığı belirtildi.
En çok endişe yaratan vakalardan bazıları, aracın gönderdiği gizemli ve bağlamdan kopuk mesajlarla ilgiliydi. Bu mesajlar genellikle başkalarının bilgilerini içeriyor ve kullanıcıların hiç göndermediği sorulara yanıt gibi görünüyordu.
Eylül sonundaki bir sosyal medya paylaşımında, Muse’un arkasındaki Meta’nın Süperzekâ teaminden bir üye, benzer bir sorunla ilgili kullanıcı raporunu başlangıçta geçici bir halüsinasyon hatası olarak nitelendirmiş ve sorunun aynı gün içinde çözüldüğünü belirtmişti. Ancak Reuters’ın incelediği şirket içi paylaşımlar, bu tür olayların Eylül ortasından bu yana devam ettiğini gösterdi.
Bu paylaşımlardan birinde bir çalışan, Muse’un kendisine “hiçbir sebep yokken” bir ebeveynin çocuğunun verilerine kimlerin erişebileceğiyle ilgili bir talebi gönderemediğini belirten bir mesaj gönderdiğini anlattı.
Çalışan, bu sohbeti tetiklemek için hiçbir şey yapmadığını ve Muse ile çocuk verileri veya bakım erişimi hakkında hiç konuşmadığını belirtti.
Muse’a mesaj hakkında soru sorduğunda bot, “Bunun için iyi bir açıklamam yok, muhtemelen sohbetimizle ilgili değildi. Bunu görmezden gelelim. Başka nasıl yardımcı olabilirim?” diye yanıt verdi.
Başka bir çalışan, Muse’un rastgele bir kahve masasını almak için “satıcıya mesaj göndermeyi” teklif ettiğini söyledi. Çalışan “Neden bahsediyorsun?” diye sorduğunda, bot “Bir kahve masası alımıyla ilgili, sizinle ilgili olmayan bir bağlamı çektiğini” belirtti.
Çalışan, bunun “benim sohbetim olmadığını” ve “olası bir hesaplar arası bağlam sızıntısı” endişesi taşıdığını yazdı.
Çalışanların endişelerini ele almak için Süperzekâ teaminden bir üye, Kasım başında şirket içi geri bildirim grubuna, aracın oturumlar arasında kullanıcılarla etkileşime girmesini teşvik eden yerleşik uyarılara yanıt olarak halüsinasyonlar ürettiğini söyledi.
“Bu (halüsinasyonlar) ne yazık ki finans/güvenlik/güvenlik gibi en rahatsız edici konulara yönelme eğiliminde, bu da çok kötü,” dedi. Ayrıca “kripto ile ilgili şeyler de var, örneğin insanların Bitcoin bakiyeleri hakkında güncellemeler vermek gibi” başka vakalardan haberdar olduğunu ekledi.
Bu sorunların hem temel yapay zeka modelinden hem de Muse’un eylemlerini gerçekleştirmesini sağlayan yazılımdan kaynaklandığını ve ekibin bunları çözmek için çalıştığını belirtti.
Roberts, Reuters’ın bu sorunlarla ilgili sorularını, kaç tane olduğunu ve neden devam ettiğini de içerecek şekilde yanıtlamayı reddetti.


[…] İlginizi Çekebilir: Meta’nın Muse Yapay Zeka Aracının Güvenlik Sorunları Ortaya Çıktı → […]