DarkBlinders İsrail Hedefini ve Irak Kürdistan Hükümeti Bulut Ortamını Zırladı
Siber güvenlik araştırmacıları, İran devletiyle bağlantılı bir tehdit aktörünün Ağustos ile Ekim 2026 tarihleri arasında İsrail ve Irak Kürdistan…
 bekir
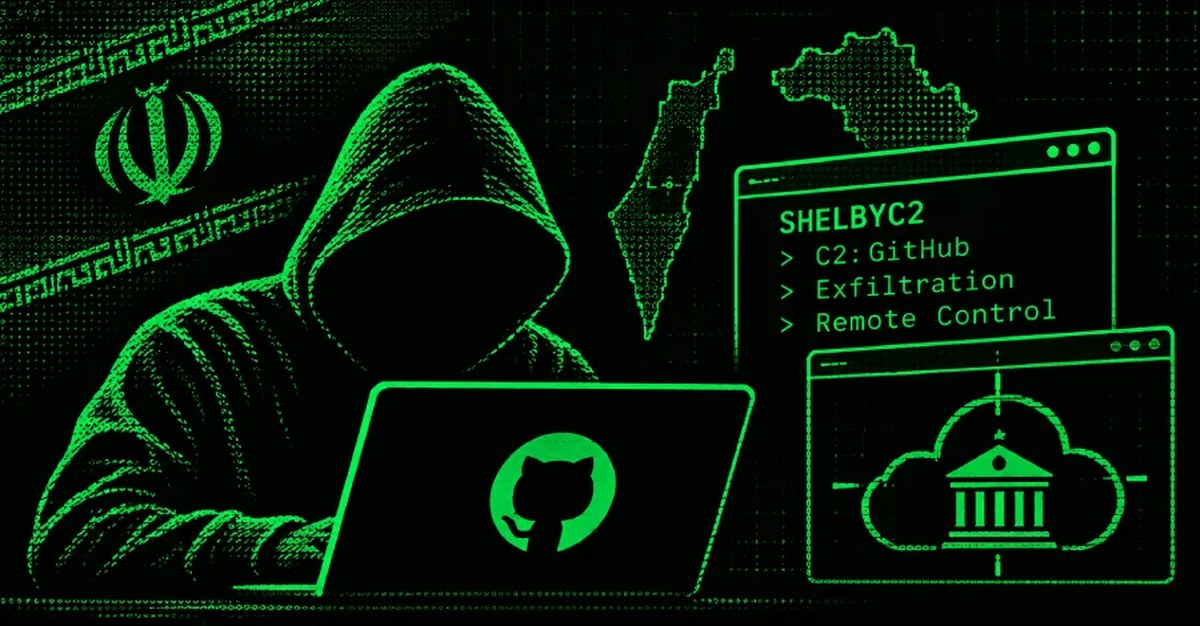
Siber güvenlik araştırmacıları, İran devletiyle bağlantılı bir tehdit aktörünün Ağustos ile Ekim 2026 tarihleri arasında İsrail ve Irak Kürdistan Bölgesine yönelik siber casusluk kampanyasıyla ilgili ayrıntıları ortaya koydu.
Dream Research Labs tarafından yayımlanan bir rapora göre, kampanya İsrail’de yüksek profilli bir bireyin yanı sıra Irak Kürdistan Bölgesinde bir devlet bulut ortamının da zafiyete uğramasına yol açtı.
Etkinlik, en azından Eylül 2024’ten beri aktif olduğu ve Birleşik Arap Emirliklerindeki havacılık altyapısı ile Irak’taki telekomunikasyon alanlarına yönelik saldırılarla ilişkilendirilen DarkBlinders adlı tehdit aktörüne atfediliyor. Grubun, bilinen diğer siber saldırgan gruplarıyla teknik açıdan hiçbir ortak yanı yok.
Grubun başlattığı saldırıların, ilk erişim yolu olarak hedeflenen kişilerin tuzağa düşürülmesi için siber avcılığa (spear-phishing) dayandığı; bunun için fidye/trojanlı araçların açılması veya benzer araçların doğrudan indirilebileceği saldırgan kontrolündeki web sitelerine tıklanması sağlandığı biliniyor.
Elastic Security Labs ve Group-IB tarafından belgelenmiş önceki saldırı zincirleri, SHELBYLOADER (diğer adı HOTAIR) adlı aracın DLL önyükleme (sideloading) yoluyla başlatılması ve ardından komut-kontrol (C2), veri sızdırma ve uzaktan kontrol için GitHub kullanan SHELBYC2 (diğer adı AEROSTAT) adlı bir arka kapının çalıştırılması yönünde ilerliyor. Elastic, tehdit kümesini REF8685 takma adı altında izliyor.
Ardından geçen ayın başlarında, Palo Alto Networks, CL-STA-1178 adını verdiği tehdit aktörünün, Dubai Havalimanları IT departmanı taklidi yaparak yüksek değerli hedeflere kötü amaçlı kod içeren kodlama yarışmaları dağıttığı Blinder Tunnel adlı bir kampanyayı ortaya çıkardı.
Sahte işe alım scheme’i ilk olarak Mart 2026’nın sonunda tespit edildi; ancak elde edilen kanıtlar, saldırganların saldırı altyapısını en azından Kasım 2025’ten beri kurup test ettiğini gösteriyor.
Sosyal mühendislik kampanyasının, kurbanlarını kendi kendine çalışan ve bir kariyer portalını taklit eden, anket doldurmaları için yönlendiren bir uygulama çalıştırmaya ikna etmek amacıyla kâr getiren iş teklifleriyle belirli hedeflere yaklaştığı değerlendiriliyor.
Anketin gönderilmesi herhangi bir veri sızdırmasına ya da harici bir etki alanından bir yanıt tetiklemesine yol açmaz. Bunun yerine, bir sonraki aşama yüklemesini—malware’i Microsoft Visual Studio proje arşivi biçiminde, bir kodlama değerlendirmesi kılığı altında sunarak—önceden zararsız bir oltalama nesnesi olarak işlev görüp güvenilirlik inşa etmeyi amaçlar.
Saldırı zinciri, kalıcı erişim sağlamak için üç tekniği bir araya getirir: Zararlı bir C# proje “.csproj” dosyası AppDomainManager enjeksiyonunu tetikler, ardından güncellenmiş bir SHELBYLOADER sürümü (aka ShelbyLoader V2) ulaştırmak için DLL sideloading kullanılır; bu da SHELBYC2’yi başlatır. SHELBYC2 üzerinden yerleştirilen bir diğer araç ise Blackwood adında bir tünelleme aracıdır.
“Bu faaliyetin ardındaki saldıranlar, Irak’ta yaşayan yüksek değerli bir iş arayanını hedeflemek için Trojan’lanmış bir Visual Studio kodlama yarışmasını kullanarak Dubai Havalimanları işe alıcılarını taklit eden özelleştirilmiş sosyal mühendislik teknikleri kullandı,” dedi Unit 42.
“Kampanya, yerleşik geliştirici araçlarının kötüye kullanımı ve DLL sideloading ile karakterizedir. Saldıranlar ayrıca ETW [Windows için Olay İzleme] gibi güvenlik izleyicilerini atlatmak için AppDomainManager hijacking kullandı.”
Dream’den gelen güncel bulgular, tehdit aktörünün sosyal mühendisliğe dayanmaya devam ettiğini, hem kimlik avı (credential phishing) hem de malware teslimini birleştirdiğini gösteriyor. Bu kapsamda, kimlikleri toplamak ya da saldıran kontrolündeki dosya indirmelerini sunmak için devlet, webmail ve bulut hizmeti benzeri etki alanları kullanılıyor. Öne çıkan etki alanlarından bazıları şunlar:
- gcc-sg[.]cloud/owa/auth/logon.aspx
- mfakuwait[.]online/owa/auth/logon.aspx
- moelcloud[.]online/drive/file/d/1JpH3ySmJpvX6TyGnF7C-S8qYiaoxyC5O
Tehdit aktörü, aynı zamanda StarkMeet adlı sahte bir görüntülü görüşme uygulaması için aldatıcı marka alanları (stark-meet[.]com, stark-meet[.]online ve stark-meet[].website) oluşturmanın da gözlemlendiği belirtildi. Uygulamanın kurulması ve çalıştırılması, ShelbyLoader V2 ve SHELBYC2’nin çalıştırılmasına yol açıyor.
Bu gelişme, aynı zamanda tehdit aktörünün kodlama değerlendirmelerinden sahte yazılımlara kadar uzanan farklı kötü amaçlı yazılım teslim yöntemlerini denediğine dair bir işaret olarak da değerlendiriliyor.
Dream, DarkBlinders faaliyetlerinin altyapı ve kötü amaçlı yazılım örtüşmeleri gerekçesiyle UNC5795 ve Dust Specter ile aynı operasyonel küme içinde yer aldığını belirtti. Zscaler tarafından Mart 2026’da belgelenen Dust Specter, ülkenin Dışişleri Bakanlığı’nı taklit ederek Irak’taki devlet görevlilerini hedefleyen, İran bağlantılı olduğu düşünülen bir operasyonu ifade ediyor.
“Geçmiş sunucu parmak izleri, örtüşen kurban profilleri ve atıfı destekleyen araştırma, UNC5795 ve UNC5187’nin daha geniş APT34 grubu içinde ilgili alt kümeleri temsil edebileceğini orta düzeyde güvenle değerlendirmemizi sağlıyor,” diye ekledi.
“Irak devlet kurumlarına yönelik örtüşen odaklanmaları, bu teknik bağlantıya bağlam ekliyor ve ortak istihmad toplama ilgisi olduğunu öne sürüyor. İlgili APT34 bağlantılarıyla birleşen bu bulgular, iki kümenin operasyonel olarak ilişkili olabileceği ve aynı daha geniş gruba ait olabileceği konusunda orta düzeyde güvenle bir değerlendirmeyi destekliyor.”
Pers Kralı, Bir Dekadadır İlk Kez ABD’de C2 Barındırıyor
Açıklama, İran hükümeti tarafından desteklenen, daha az bilinen bir tehdit grubu olan Pers Kralı (diğer adıyla Infy)’nın bu yıl C2 sunucularından birini (“68.65.122[.]203”) ABD üzerinden çalıştırmasının gözlemlenmesiyle aynı döneme denk geliyor. Sunucunun büyük olasılıkla Temmuz 2026’da kurulduğu tahmin ediliyor.
Altyapı, Tornado ile ilişkili ikinci aşama bir C2 sunucusudur; Tornado, Tekne varyantının tek günlük yazılım açıkları aracılığıyla yayıldığı ve C2 için hem HTTPS’yi hem de Telegram API’sini kullandığı bir varyanttır. Mayıs 2026’nın sonunda ortaya çıkan yeni C2 sunucuları, tehdit aktörünün “yaklaşık iki dekadır süren faaliyetlerindeki en uzun çalışma süresi” olarak tanımlanan üç aylık bir hareketsizliğin ardından gelmiştir.
“Geçen altı aydır Prince of Persia’nın veri sızdırma faaliyetlerini izliyoruz,” Semperis’in güvenlik araştırmaları yardımcı başkan yardımcısı Tomer Bar, “Mağdur sayısının düşük kalması, ya hedefli saldırıları ya da yeni mağdurları bulaştırma konusundaki zorlukları işaret ediyor olabilir.”
“İranlı tehdit aktörü, yeni C2 sunucusunu ABD toprağına yerleştirmeye karar verdi — tıpkı İran ile ABD arasındaki yakın zamanda patlak veren çatışmaların başlangıcıyla aynı zamanda. Tehdit aktörünü gizlendiğini en az umacağımız yerde bulduk.”
Bulut Güvenliği
Siber Saldırı
Devlet Destekli Aktör
Sosyal Mühendislik

Okur yorumları